Optimizely dice que el atacante utilizó una falla de registro para inyectar malware
Los sitios web que ejecutan Optimizely Web Experimentation ofrecieron JavaScript malicioso a los visitantes el 16 de noviembre después de que un atacante lo agregara a sus proyectos dentro de Optimizely. El código intercambió direcciones de billeteras criptográficas, buscó tarjetas de pago ingresadas en los propios formularios de los sitios y cargó kits de explotación dirigidos a iPhones y iPads que ejecutaban versiones anteriores de iOS.
Scott Helme, fundador de Report URI, una empresa que vende herramientas para monitorear los scripts que se ejecutan en sitios web, informó haber encontrado el código en fragmentos pertenecientes a 178 organizaciones, incluidas Zoom, BBC, CNN, Salesforce y GitLab.
La página de estado de Optimizely dice que una parte no autorizada “aprovechó una vulnerabilidad en Experimentación” para agregar JavaScript malicioso a algunos proyectos de clientes. En una declaración a BleepingComputer, la compañía dijo que la vulnerabilidad estaba “en el flujo de registro de la cuenta de Experimentación” y que notificó a todos los clientes afectados. Los equipos que ejecutan Optimizely Web deben realizar comprobaciones dentro de sus propias cuentas, comenzando con el código personalizado de cada proyecto y todos los que pueden editarlo, según Helme.
Cómo llegó el código a los sitios de los clientes
La forma en que funciona Optimizely Web es haciendo que cada cliente cargue un fragmento de JavaScript alojado en la red de entrega de contenido (CDN) de Optimizely. Además de los datos del experimento específicos del cliente, este fragmento puede tener una sección de Proyecto JavaScript opcional que permite a los clientes ingresar su propio JavaScript personalizado que se ejecutará con cada carga de página.
El URI del informe encontró que el hacker había creado código malicioso dentro de la sección Proyecto JavaScript pero dejó intacto todo lo demás relacionado con el script; por lo tanto, aunque el código malicioso estaba presente, el script aún provenía de cdn.optimizely.com, un dominio en el que todos los sitios web afectados ya confiaban. También se vieron afectados los scripts que los clientes entregaban desde sus propios dominios, así como los de optimizaly.com y login.optimizely.com.
La declaración de Optimizely a BleepingComputer dice que la compañía “bloqueó el acceso a la ruta vulnerable e implementó una solución” y “finalizó sesiones activas, revocó tokens y restableció el acceso para las cuentas de usuarios afectadas”.
Qué hizo el código inyectado
Helme descubrió que el código insertado cargaría un segundo script que reemplazaría las direcciones de billetera de criptomonedas con las del atacante. A partir de la 1:43 pm UTC, observaría los campos del formulario del sitio web en busca de información de la tarjeta de crédito, fecha de vencimiento y CVV, e intentaría enviar esta información al atacante después de recibir los tres. La información de la tarjeta de crédito ingresada a través de iframes de pago alojados (como Stripe y Adyen) estaba fuera del alcance del script.
Cuando el script sustituía una dirección junto a términos como billetera o pago, también intentaba enviar la URL de la página web, cookies marcadas como no HttpOnly y una captura de pantalla de la página web al servidor del atacante. Tanto para usuarios de iPhone como de iPad, el script también cargaría los kits de exploits Coruna y DarkSword. La cantidad total recibida por las billeteras del atacante fue de aproximadamente $7040 a las 7:25 pm UTC del 16 de noviembre. El URI del informe no puede determinar cuántas tarjetas, cookies o dispositivos fueron comprometidos.
El equipo de Helme revisó un total de 1611 archivos de fragmentos de Optimizely, la mayoría de los cuales procedían de los propios datos de rastreo de Report URI; 188 contenían código malicioso. Helme cree que el número real probablemente sea mayor que 188. El URI de informe vio por primera vez el código en un fragmento el 16 de noviembre a las 4:21 a. m. UTC, y todos los archivos infectados estaban limpios a las 11:11 p. m. UTC del mismo día.
Por qué las políticas de seguridad de contenido en su mayoría no lo detuvieron
La Política de seguridad de contenido (CSP), como encabezado, le indica al navegador los scripts que un sitio web puede utilizar (el script-src sección) y a qué ubicaciones puede transmitir datos (la connect-src sección). Luego, Report URI comparó esas políticas para los sitios de las organizaciones afectadas con las requeridas por el código malicioso. Del total de 159 organizaciones que fueron revisadas, 68 no tenían ninguna política de seguridad de contenido y 50 sí tenían una política de seguridad de contenido que permitía tanto el código malicioso como la transmisión de información confidencial del usuario.
Diecisiete organizaciones permitieron la ejecución del código malicioso, pero impidieron que transmitiera la información del usuario debido a restricciones impuestas a sus connect-src directivas. Sin embargo, esto no impidió que el actor malicioso sustituyera la dirección de billetera del destinatario por la del atacante. Además, 24 de las organizaciones, o el 15%, bloquearon completamente la ejecución del código malicioso y se diferenciaron del resto de organizaciones estudiadas en que tenían un sistema restrictivo. script-src directiva.
Helme escribió que incluir el nombre de dominio de Optimizely dentro de la Política de seguridad de contenido de una organización no brinda protección porque el código malicioso se originó en ese mismo dominio. Una configuración de política de seguridad de contenido común, 'strict-dynamic'permite otorgar acceso al código malicioso si se inserta en el contenido a través del fragmento de Optimizely. Asimismo, un 'unsafe-eval' Esta configuración permite ejecutar una versión en línea del código malicioso cuando se ha denegado el acceso a la versión original.
Listas de páginas de ayuda de la política de seguridad de contenido de Optimizely 'strict-dynamic' en el recomendado script-src línea. Ciertas funciones de Optimizely, como audiencias con condiciones de JavaScript personalizadas, no están disponibles a menos que 'unsafe-eval' se utiliza, y la política de seguridad de contenido de muestra completa de la página incluye 'unsafe-eval'.
Qué registrar de forma optimizada
Helme dice que el Proyecto JavaScript en todos los proyectos de clientes de Optimizely Web y el JavaScript personalizado en sus experimentos deben abrirse para encontrar 1688360.cc, atob( y cualquier otro guión escrito por alguien que no sea el equipo de desarrollo. También debe revisar quién tiene acceso de escritura entre sus usuarios, tokens API e integraciones y luego rotar sus credenciales.
Helme dice que si su sitio utiliza campos de tarjetas en sus propios formularios, querrá tratar como posiblemente expuestas todas las tarjetas que se ingresaron a su sitio el 16 de noviembre. También querrá rotar cualquier token de sesión o secreto que esté almacenado en una cookie que no esté marcada como HttpOnly.
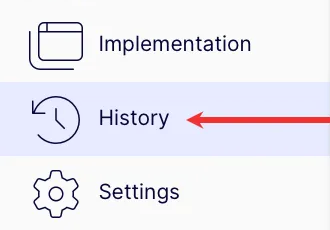
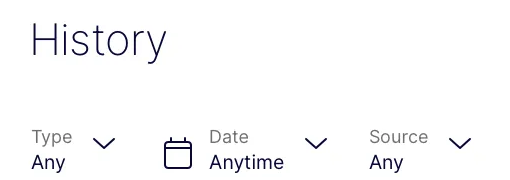
La página de historial de cambios de Optimizely dice que el Historial de cada proyecto registra cada cambio de JavaScript del proyecto y que puede filtrar las entradas del registro según cómo se realizaron (a través de la API REST o de la interfaz de Experimentación web). No hay pasos enumerados para los clientes en la página de estado.
El siguiente ejemplo de documentación de Optimizely muestra el elemento de navegación Historial y los filtros Tipo, Fecha y Fuente.
Por qué esto importa
El proyecto JavaScript se ejecuta en cada página que carga un fragmento de Optimizely, por lo que este ataque pudo afectar a los visitantes sin cambiar nada en el código de los sitios afectados. El cambio se realizó en los proyectos de Optimizely de los clientes, lo que colocó su cuenta de Optimizely (que incluye quién puede editar el proyecto JavaScript y qué tokens API existen) en la misma lista de auditoría que su sitio.
Agregar el dominio de un proveedor a una lista de permitidos no tuvo ningún efecto contra el código servido desde ese dominio. En los resultados del Informe URI, las 24 organizaciones que bloquearon el código tenían una script-src listado limitado solo a los hosts que necesitaban. Donde el código todavía se ejecutaba, un connect-src Límite sobre dónde las páginas pueden enviar datos para evitar que salgan datos de tarjetas, cookies y capturas de pantalla.
Mirando hacia el futuro
Optimizely le dijo a BleepingComputer que continúa investigando y publicará actualizaciones en su página de estado, que enumeró el incidente como Monitoreo en la mañana del 17 de noviembre. Su página de estado, publicación X y declaración no dicen cuántos proyectos de clientes se vieron afectados o cómo una falla en el flujo de registro permitió al atacante cambiar los proyectos de clientes existentes. Hasta que lo hagan, las comprobaciones dentro de la cuenta son las que los equipos pueden realizar ellos mismos.
Imagen de portada: KaterinaDdesign/Shutterstock